È un “tentativo deliberato di interrompere la nostra catena di approvvigionamento alimentare e minare la fiducia dei consumatori in essa”. Lo ha detto il commissario europeo all’Agricoltura, Christophe Hansen, con riferimento all’ondata di cyberattacchi che nella notte tra il primo e il 2 novembre ha colpito i supermercati di almeno nove Paesi europei, Italia compresa. La sicurezza alimentare europea, ha precisato, non è attualmente in pericolo. Ma le perdite economiche e lo spreco di cibo sono già realtà. Per Bruxelles, la minaccia non è soltanto informatica ma anche economica, strategica e di sicurezza.
Dalla Francia al resto d’Europa: gli attacchi ai supermercati
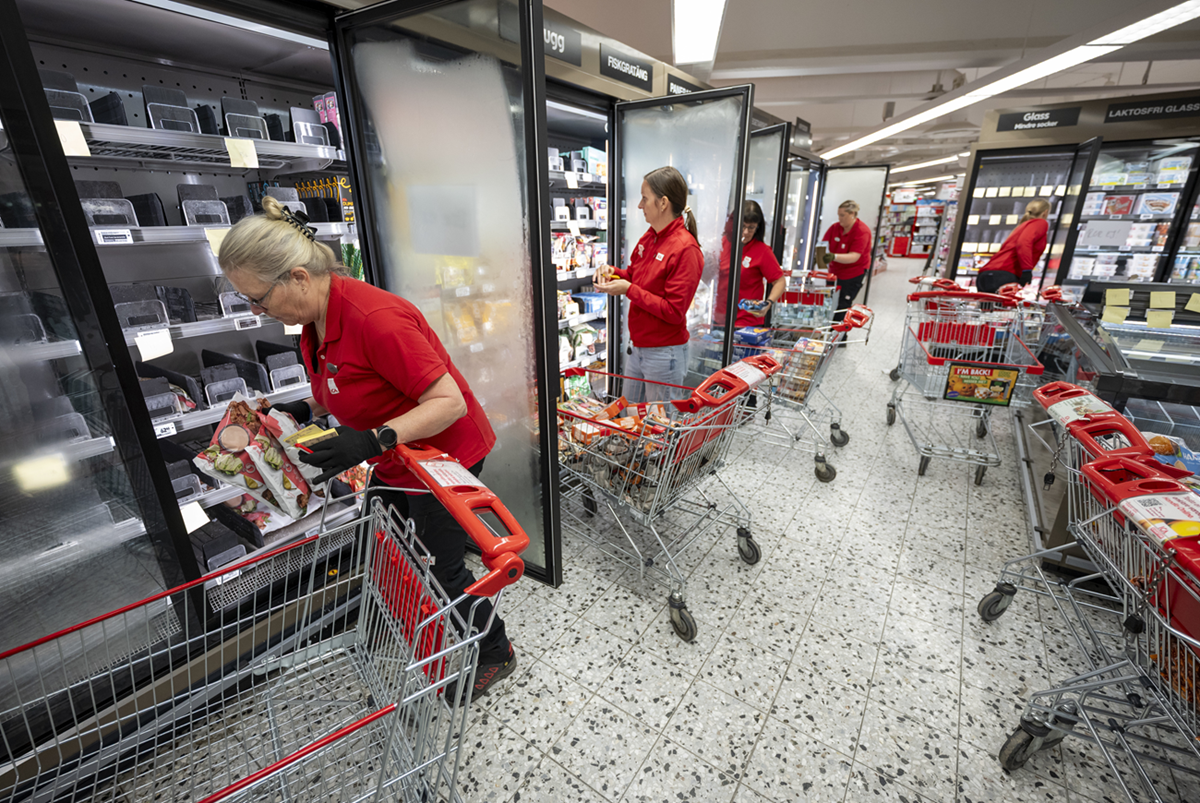
Il 12 ottobre centinaia di supermercati francesi hanno subito un attacco ai sistemi di refrigerazione. In alcuni casi le temperature hanno raggiunto i 50 gradi, rendendo inutilizzabili grandi quantità di prodotti alimentari. Tre settimane dopo, la stessa dinamica si è ripetuta in Belgio, Svezia, Irlanda, Portogallo, Lussemburgo, Estonia, Paesi Bassi, Belgio e anche in Italia, a Palermo e Catania.
Gli hacker hanno manipolato i sistemi digitali che regolano i frigoriferi industriali, alterandone le temperature e i cicli di sbrinamento e trasformandoli di fatto in forni. Il possibile punto d’ingresso sono le centraline connesse a Internet, vulnerabili quando utilizzano software non aggiornati, credenziali deboli o connessioni insufficientemente protette.
Il costo economico della vulnerabilità digitale
L’aspetto più preoccupante è la capacità di provocare danni materiali attraverso un accesso informatico.
Nel caso francese, le stime delle perdite potenziali hanno raggiunto decine di milioni di euro. Ma il rischio è più ampio del cibo buttato: interruzioni della catena del freddo, problemi logistici, costi assicurativi e difficoltà nell’approvvigionamento, spinta in su dei prezzi. Oltre a un senso di insicurezza che può crescere.
Anche perché il problema non riguarda solo la grande distribuzione: la stessa tecnologia utilizzata nei supermercati appartiene alla famiglia dei sistemi di controllo industriale, presenti negli acquedotti, negli ospedali, nelle reti energetiche e nei trasporti solo per citarne alcuni: sono tutte infrastrutture essenziali, da cui dipende la nostra vita quotidiana.
La risposta dell’Ue tra cybersicurezza e sovranità tecnologica
Per questo la Commissione europea intende discutere della situazione nel Security College, occasione in cui valuterà anche la preparazione dei rivenditori a eventuali nuovi attacchi. Per il coordinamento delle informazioni tra gli Stati membri ha richiamato EU-CyCLONe, la rete europea dedicata alla gestione delle crisi informatiche.
A livello normativo l’Unione dispone già di tre strumenti: la direttiva NIS2, che rafforza gli obblighi di sicurezza delle organizzazioni interessate; il Cyber Resilience Act, che introduce requisiti per i prodotti digitali; e il Cyber Solidarity Act, dedicato alla preparazione e alla risposta agli incidenti informatici.
Resta naturalmente da capire chi sia stato e perché. Non sono arrivate rivendicazioni né richieste di riscatto (di solito il ‘movente’ degli hacker), né sono stati identificati i responsabili. Al momento non è stato neanche stabilito con certezza che l’episodio francese e quelli del 2 novembre siano collegati, anche se verrebbe da pensare di sì. Ma le strategie non si fanno con le supposizioni. Per questo, anche se qualcuno ha tirato in ballo la Russia inquadrando l’attacco hacker nella guerra ibrida in corso, occorre essere prudenti, come ha sottolineato in conferenza stampa il portavoce della Commissione Thomas Reignier.
Quello che l’Ue può sicuramente chiedersi, e darsi una risposta, è quanto controllo esercitino realmente le imprese europee sulle infrastrutture digitali da cui dipendono, sempre più spesso straniere. La sovranità tecnologica non riguarda soltanto la provenienza dei dispositivi, ma la possibilità di proteggerli, aggiornarli e mantenerli operativi anche quando le connessioni esterne vengono compromesse.
Per Bruxelles, il problema è garantire che le proprie infrastrutture fondamentali possano continuare a funzionare anche sotto attacco. E il settore alimentare, finora poco associato alle grandi minacce informatiche, potrebbe diventare uno dei nuovi fronti della sicurezza economica e informatica europea.
—
Sicurezza
content.lab@adnkronos.com (Redazione)